

 ספקי חשמל


 אנרגיה סולארית


 עמדות טעינה


 אנרגיית גז
כיפת ברזל אנרגטית: החוקרים הישראלים שמגינים על רשת החשמל ממתקפות סייבר
הבינה המלאכותית הולכת ונעשית חזרה. האקרים ותוקפים מדינתיים כבר הצליחו לגרום נזקים למערכות חשמל ותשתית. מחקר חדש של אוניברסיטאות תל אביב ובן-גוריון, בשיתוף מעבדת הסייבר של משרד האנרגיה מראה שניתן לרתום את ה-AI כדי לזהות חדירות למתקני ייצור רגע לפני שהאורות כבים
מתקפת סייבר על רשת החשמל. צילום: Pikwizard
מחשבון השוואת ספקי חשמל
מתקפות סייבר על תשתיות קריטיות ומתקני אנרגיה הפכו לאחד מאיומי האבטחה הבולטים בעולם. דוחות מחקר שהתפרסמו השנה מצביעים על כך שמעל 70% מארגוני התשתיות הקריטיות בעולם נתקפו בניסיונות פריצה ואירועי סייבר. אירועים כמו השבתת תחנת הכוח בבריטניה, שהושבתה למשך ארבעה ימים, והמתקפה על מערכות בקרת מים וביוב בארה"ב, הדליקו נורות אדומות בעולם. ישראל היא יעד מרכזי של מתקפות כאלה אבל עד כה התוקפים – בעיקר זרועות הסייבר של איראן – לא הצליחו לגרום לגרום נזק.
המתקפות האלה מזכירות עד כמה הגבול בין המרחב הווירטואלי לזה הפיזי הפך דק, ועד כמה פגיעה בבקרים ממוחשבים יכולה לתרגם שורות קוד לנזק ממשי בשטח. כשמדובר במקררים בסופרמרקט, הנזק מסתכם בסחורה פגומה. כשמדובר בתחנות כוח ובתשתיות הולכת חשמל – המשמעות היא סכנה אסטרטגית של ממש.
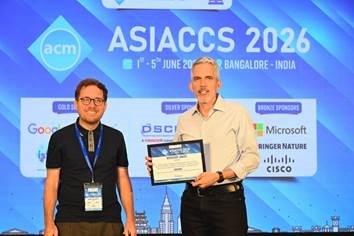
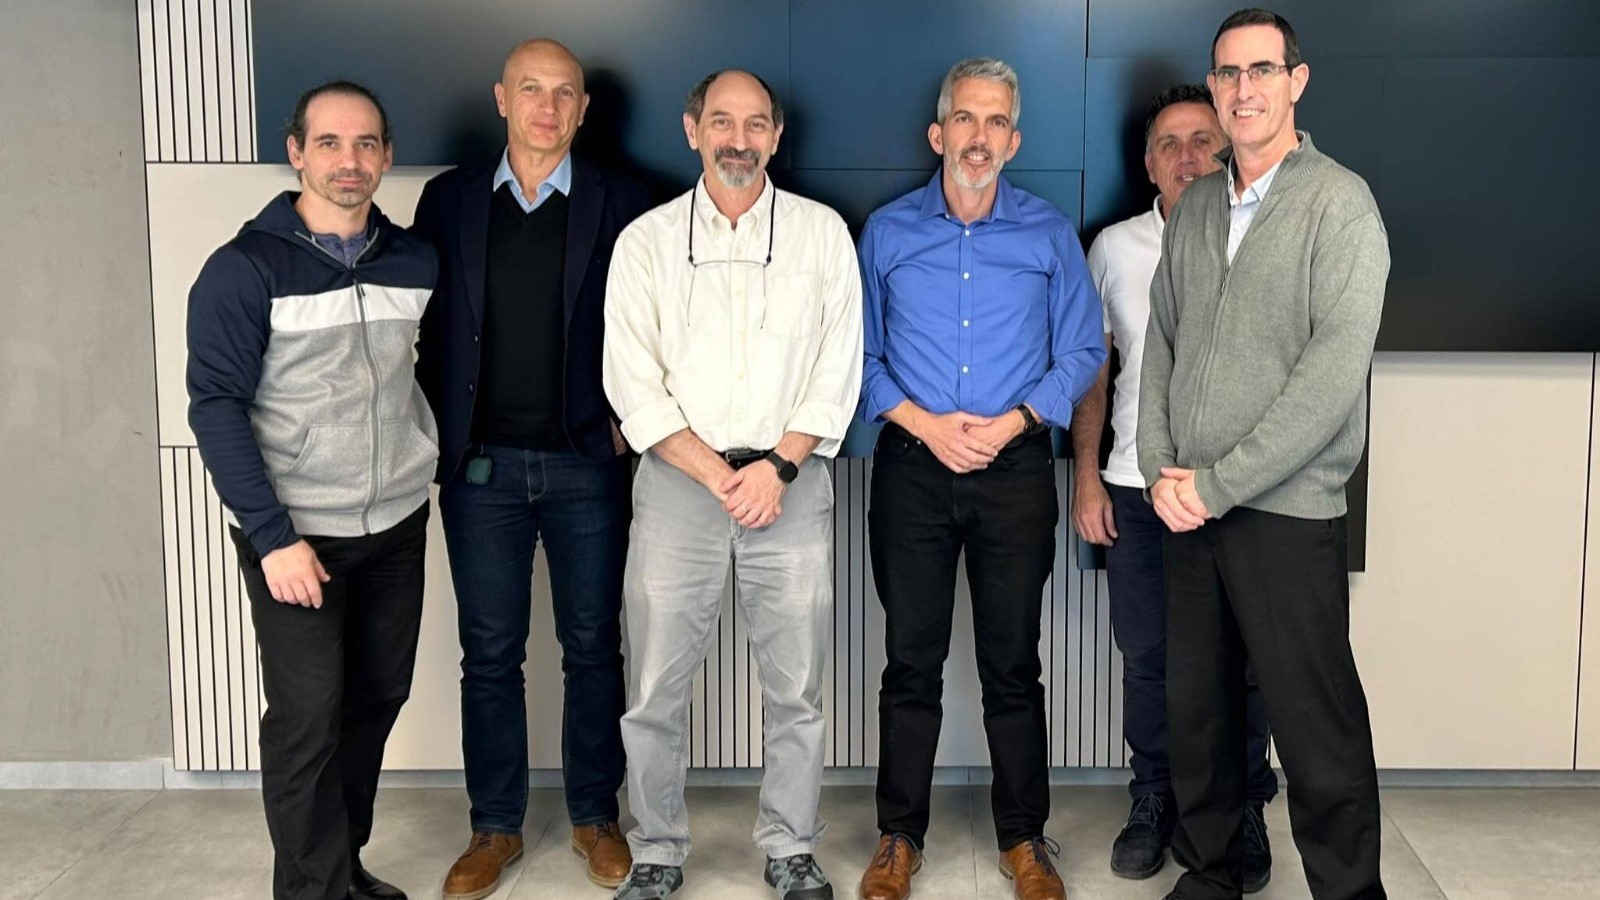
כדי להקדים תרופה למכה, חברו יחד חוקרים מובילים מהאקדמיה הישראלית ליחידת הסייבר של משרד האנרגיה והתשתיות. התוצאה היא מחקר פורץ דרך שזכה לאחרונה בפרס המאמר המצטיין (Best Paper Award) בסדנת CPSS היוקרתית במסגרת כנס הסייבר הבינלאומי ASIA-CCS שנערך בהודו. את המחקר הובילו פרופ' אבישי וול וד"ר יניב הראל ממרכז הסייבר של אוניברסיטת תל אביב (ICRC) בראשות פרופ' איציק בן ישראל, בשיתוף פרופ' רמי פוזיס מאוניברסיטת בן-גוריון והחוקר ליאור שפיר. הפרויקט זכה למענק של כ-900 אלף שקל מיחידת המדען הראשי במשרד האנרגיה.
צוהר לתוקפים
במשך עשורים נשענה הגנת הסייבר של מתקני תשתית קריטיים על "ניתוק אווירי" (Air-Gap) – הפרדה פיזית מוחלטת בין מחשבי התפעול של התחנה לבין רשת האינטרנט העולמית. אלא שבמציאות הטכנולוגית הנוכחית, ההנחה הזו התיישנה. הצורך בעדכוני תוכנה שוטפים, תחזוקה מרחוק ושילוב חיישנים חכמים (IoT) יוצר חיבורים קבועים או זמניים שפותחים צוהר לתוקפים.
"אנחנו נמצאים במרוץ חימוש שבו הבינה המלאכותית מקצרת דרמטית את הזמנים – גם עבור התוקפים שמחפשים חולשות, וגם עבורנו המגנים", מסביר לאתר אנרגיה ד"ר יניב הראל, לשעבר בכיר במערכת הביטחון ובתעשיית הסייבר, ממובילי המחקר. "הנחת העבודה שמערכות אנרגיה מנותקות לחלוטין מהרשת כבר אינה מדויקת. מספיק שטכנאי נכנס למתקן עם ציוד קצה או שמתבצע חיבור רגעי לצורכי תחזוקה כדי לייצר נקודת תורפה".
ייחודו של המחקר הישראלי טמון בעובדה שהוא לא נשאר בגבולות התיאוריה, אלא בוצע בתנאי אמת במעבדת הסייבר הלאומית לאנרגיה שהוקמה בבאר שבע. המעבדה מחזיקה תשתית פיזית המדמה מתקן ייצור אנרגיה אמיתי על כלל מערכות הבקרה התפעוליות שלו (OT). החוקרים הריצו על המתקן שורה של תרחישים – מפעילות שגרתית, דרך תקלות תפעוליות תמימות ועד למתקפות סייבר מתוחכמות. באמצעות אימון מודלים של בינה מלאכותית, פיתח הצוות שיטה לזיהוי אנומליות (חריגות) בזמן אמת, המשלבת אותות מרשתות המחשוב הרגילות (IT) יחד עם נתונים מהשכבות הנמוכות ביותר של הבקרים התפעוליים.
מעבר להישג המדעי, במערכת הביטחון ובמשרד האנרגיה קיבלו החלטה אסטרטגית יוצאת דופן: לפתוח את מאגר הנתונים הנדיר (Dataset) שנוצר בניסוי – המכונה MMOC3 – לטובת קהילת המחקר העולמית, תחת פיקוח ואישור פרטני. בעולם שבו חוקרי אבטחה משוועים לנתוני אמת ממתקנים פיזיים כדי לאמן מערכות הגנה, מדובר בתרומה ישראלית אדירה לחיזוק החוסן של תשתיות אנרגיה ברחבי תבל.
משטח תקיפה עצום
המחקר הישראלי מתכתב ישירות עם אחת הדילמות הגדולות ביותר שמעסיקות כיום את שווקי האנרגיה המובילים בעולם. המעבר המואץ לאנרגיות מתחדשות שינה את פני הרשת: במקום מספר מצומצם של תחנות כוח גדולות שקל יחסית לאבטח, הרשת המודרנית נשענת על אלפי יצרנים קטנים – מגגות סולאריים ומערכות אגירה ביתיות ועד לחוות רוח ומפעלים המייצרים חשמל לעצמם.
לוחמת סייבר המכוונת לתשתיות פיזיות (סייבר-קינטי) אינה תופעה חדשה, וישראל מככבת בדפי ההיסטוריה שלה – לפחות לפי פרסומים זרים. יריית הפתיחה העולמית נרשמה ב-2010 עם חשיפת תולעת המחשב Stuxnet, שחדרה לבקרים התעשייתיים של מתקן העשרת האורניום בנתנז שבאיראן וגרמה להרס פיזי של צנטריפוגות תוך זיוף נתוני הבקרה.
חמש שנים מאוחר יותר, בדצמבר 2015, העולם חזה לראשונה במתקפת סייבר שהובילה להפסקת חשמל רחבת היקף: האקרים רוסים עשו שימוש בנוזקת BlackEnergy כדי להשתלט על מערכות הבקרה של חברות חשמל באוקראינה, וניתקו מהרשת כרבע מיליון אזרחים בשיא החורף. ב-2016 חזרו התוקפים עם נוזקה אוטונומית ומתוחכמת עוד יותר בשם Industroyer, שדיברה ישירות בשפת הפרוטוקולים של תעשיית החשמל. אירועים אלו הובילו להבנה עולמית כי הגנה על מערכות מידע אינה מספיקה, ויש צורך בניטור עמוק של הבקרים הפיזיים עצמם.
בארה"ב ובאירופה מזהירים בשנים האחרונות כי הביזור של רשתות החשמל החדשות, שלכאורה מונע מצב שבו השבתת תחנה אחת מחשיכה מדינה שלמה, מייצר בפועל "משטח תקיפה" עצום. באירופה, שבה שילוב האנרגיות המתחדשות נמצא בשיא, גובר החשש שמתקפה מתואמת על אלפי ממירים סולאריים חכמים – שלרוב מצוידים באבטחה בסיסית בלבד ותלויים באותה שרשרת אספקה של רכיבים מסין – תצליח לערער את יציבות התדר ברשת האזורית. גם בהודו ובסין, שמקימות רשתות חכמות (Smart Grids) בקצב מסחרר, משקיעים מיליארדים בניסיון למנוע זליגה של פגיעויות מרשתות התקשורת אל תוך הלב הפועם של שנאי המתח העליון.
"מצד אחד, רשת מבוזרת היא יתרון כי אין נקודת כשל בודדת", מנתח ד"ר הראל. "מצד שני, כשיש לך אלפי גורמים קטנים שלא לוקחים את אבטחת הסייבר באותה רצינות כמו תחנת כוח לאומית, או שכולם נשענים על אותו רכיב תוכנה או חומרה, תקלה מתוזמנת אחת עלולה להפיל חלקים נרחבים מהרשת. בישראל, שמאותגרת ביטחונית יותר מכל מדינה אחרת, אנחנו חייבים לוודא שהטרנספורמציה הזו לא פותחת דלת אחורית לאויבים שלנו".
פיתוח פתרונות חדשניים
פרופ' בריאן רוזן, המדען הראשי של משרד האנרגיה והתשתיות אמר כי "המחקר האקדמי הוא אחד ממנועי החדשנות החשובים של משק האנרגיה והתשתיות. תפקידנו הוא לזהות ידע מדעי מצטיין בתחומים הנמצאים בליבת האתגרים של המשק, ולאפשר לו להתפתח לפתרונות חדשים ולתשתית לטכנולוגיות העתיד. ההשקעה בחוקרות ובחוקרים בישראל מחזקת את היכולת שלנו להתמודד עם אתגרי האנרגיה, המים, המחצבים והסביבה, ומסייעת לשמר את מקומה של ישראל בחזית המדע והחדשנות העולמית."
"ההישג של המחקר המדובר מדגיש את חשיבות שיתוף הפעולה בין המדינה לאקדמיה, במסגרתו צרכים מבצעיים העולים מהשטח מקבלים מענה באמצעות מחקר מדעי מתקדם. שילוב הידע, התשתיות והכלים שפותחו במעבדת הסייבר עם היכולות המחקריות של האקדמיה, מאפשר פיתוח פתרונות חדשניים שעשויים לתרום לחיזוק ההגנה על תשתיות האנרגיה בישראל".
כדי להבין את החידוש במחקר הישראלי, יש להכיר את ההבדל בין שני עולמות: IT (טכנולוגיית מידע – שרתים, דוא"ל, מחשבים ארגוניים) ו-OT (טכנולוגיה תפעולית – בקרים מתוכנתים מסוג PLC, מערכות SCADA וחיישנים השולטים על שסתומים, טורבינות ומפסקי זרם). בעבר שני העולמות הללו דיברו בשפות שונות לחלוטין. מערכות OT תוכננו לאמינות ומהירות תגובה, ללא שום מנגנוני הצפנה או אימות זהות, מתוך הנחה שהן סגורות לעולם החיצון.
מאגר הנתונים והמודל שפיתחו החוקרים בתל אביב ובן-גוריון הוא מולטי-מודאלי (Multi-Modal): המערכת קוראת ומנתחת במקביל הן את תעבורת הרשת המודרנית (פרוטוקולי תקשורת סטנדרטיים) והן את הפקודות החשמליות והפיזיקליות שעוברות בפרוטוקולים התעשייתיים הוותיקים (כמו Modbus). השילוב הזה מאפשר לבינה המלאכותית להבין הקשרים: למשל, לזהות שפקודה לגיטימית לכאורה לסגירת שסתום הגיעה מכתובת רשת חריגה או בתזמון שאינו תואם את עומס החום בטורבינה, ובכך לעצור מתקפה שעוקפת מערכות הגנה מסורתיות.
המחקר בתל אביב הובל על ידי פרופ' אבישי וול, ד״ר יניב הראל וליאור שפיר. הצוות באוניברסיטת בן גוריון מובל על ידי פרופ׳ רמי פוזיס. המחקר נערך במעבדת האנרגיה בבאר שבע - ICNL. מרכז הסייבר של אוניברסיטת תל אביב בהובלת פרופ׳ יצחק בן ישראל תמך במחקר. משרד האנרגיה והתשתית סייע במימון וליווי.

קראו את חוקי הקהילה שלנו בתנאי השימוש של energya