

 ספקי חשמל


 אנרגיה סולארית


 עמדות טעינה


 אנרגיית גז
"הכפתור האדום לא נמצא בידי AI" – האדם שמגן על רבע מהחשמל בעולם לא מפחד ש-AI תשבית את תחנות הכוח
ההאקרים האיראנים שהשביתו תחנת כוח בבריטניה והפריצות למערכות המים בארה"ב הציבו סימני שאלה מטרידים לגבי חסינות התשתיות הקריטיות. ליאור עטרת, שמוביל מישראל את מרכז הסייבר הגלובלי של ענקית האנרגיה GE Vernova, מסביר למה זה לא יקרה בישראל ואיך הוא מתמודד עם בינה מלאכותית תוקפנית
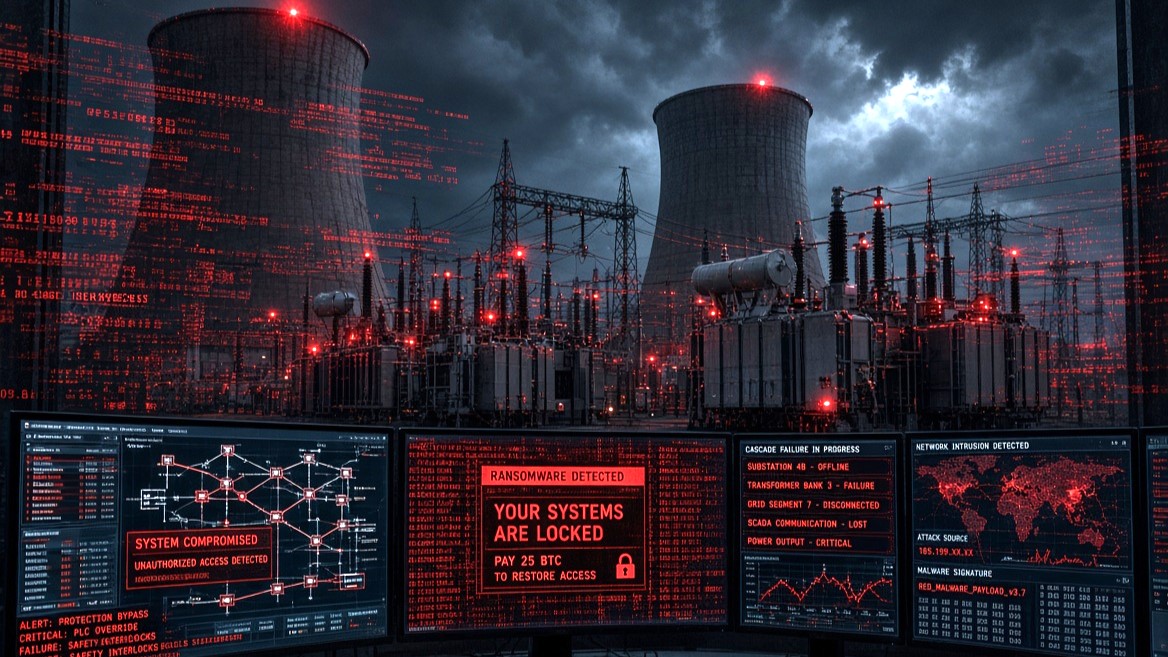
מתקפת סייבר על תחנת כוח (Gemini)
מחשבון השוואת ספקי חשמל
בחודש יולי האחרון נשבר במערב מחסום פסיכולוגי וביטחוני: לראשונה, האקרים המזוהים עם המשטר האיראני הצליחו להשבית לחלוטין תחנת כוח באירופה. המתקפה על המתקן בבריטניה נמשכה ארבעה ימים, והתרחשה במקביל לגל חדירות למערכות טיהור ואספקת מים ב-12 מדינות בארצות הברית. אף שבלונדון מיהרו להרגיע כי מדובר בתחנה קטנה שהשבתתה לא פגעה באספקת החשמל הארצית, המסר היה ברור: קבוצות תקיפה מדינתיות כבר לא מסתפקות בגניבת מידע או בהפלת אתרי אינטרנט – הן מכוונות אל המתגים הפיזיים של הכלכלה המודרנית.
עבור ליאור עטרת, ראש מחקר הסייבר הגלובלי ומנהל מרכז הסייבר של ענקית האנרגיה GE Vernova בישראל, האירועים הללו אינם תרחיש תיאורטי. ממשרדי החברה ברמת גן, עטרת וצוות של עשרות חוקרים, מפתחים והאקרים אמונים על אבטחת המוצרים של תאגיד שתחנות הכוח שלו מייצרות כ-25% מהחשמל בעולם (ושליש מהחשמל העולמי אם מוציאים את סין מהמשוואה).
"זה המרכז העולמי של החברה לסייבר", אומר עטרת בריאיון ל-Yenergya, "מוצרים שהחברה מייצרת לא עולים לאוויר בלי שהם עוברים דרך ישראל - תחנות כוח, מערכות הפצה, כל מה שאתה יכול לחשוב בהקשרים האלו".
מהצוות האדום בצה"ל אל תשתיות הענק העולמיות
הדרך של עטרת אל לב מערכת האנרגיה העולמית החלה בכלל בתיכון בירושלים, כשנרשם לתוכנית מצטיינים באוניברסיטה העברית כדי לחמוק משיעורי ספרות. אחרי שסיים תואר ראשון בעתודה והתגייס לאגף התקשוב, זיהה פער מהותי: בצה"ל לא פעל גוף ייעודי שתוקף יחידות צבאיות כדי לחשוף פרצות לפני האויב. בערבים, אחרי שסיים את מטלותיו הרגילות, החל לתקוף מטרות צה"ליות ביוזמתו כדי להוכיח את הנחיצות של המהלך. כך נולד "הצוות האדום המטכ"לי", שלימים עטרת הקים ועמד בראשו. זו היחידה ששינתה את תפיסת ההגנה של הצבא ואף זכתה באות מגן ראש שירות הביטחון.
הוא השתחרר ב-2012 בדרגת רב-סרן, ובאותו יום קיבל פנייה מחברת ג'נרל אלקטריק (GE) העולמית. ההצעה היתה להקים מאפס קבוצת פיתוח להגנת סייבר על תשתיות קריטיות, מכורים גרעיניים ותחנות כוח ועד רכבות ומנועי מטוסים. עטרת קיבל את התפקיד.
שנתיים מאוחר יותר החברה התפצלה לשלוש חברות נפרדות, וזרוע האנרגיה יצאה לדרך עצמאית כ-GE Vernova, שעוסקת בציוד בתחומי ייצור החשמל (גז, גרעין ומים), אנרגיית רוח וניהול רשתות חשמל. מאז המספרים צומחים במהירות. על רקע הזינוק האדיר בביקוש לחשמל, ברובו בכלל מרכזי הנתונים (Data Centers) של הבינה המלאכותית, טיפס צבר ההזמנות של החברה לשיא היסטורי של כ-176 מיליארד דולר, ומנייתה נסקה לגבהים.
ל-GE יש נוכחות עמוקה בישראל: החל מאספקת טורבינות גז, למשל להסבת תחנת הכוח אורות רבין בחדרה מפחם לגז טבעי, דרך הסכמי שירות ותחזוקה בתחנות אשכול ואלון תבור, ועד לתפעול השוטף של תחנת הכוח הפרטית הגדולה בארץ בצפית ופרויקט האנרגיה השאובה בכוכב הירדן.
ניטור מרכזי
על רקע ההסלמה הביטחונית והדיווחים על מתקפות סייבר איראניות נגד תשתיות במערב, השאלה המתבקשת היא עד כמה רשת החשמל בישראל חשופה לאירוע דומה. עטרת, שנחשף במסגרת תפקידו לרמות המוכנות של מדינות רבות בעולם, מציג תמונה מרגיעה יחסית, אך רחוקה משאננות.
"אין רגע שלא עושים תקיפות על תחנות כוח. אם לא עושים תקיפות, זה יוצא דופן", הוא מבהיר. "אין משהו שהוא 100% מוגן, אבל אין ספק שהרף בישראל הוא מאוד גבוה, והמצב כאן בהחלט מעל הממוצע מבחינת הגנה".
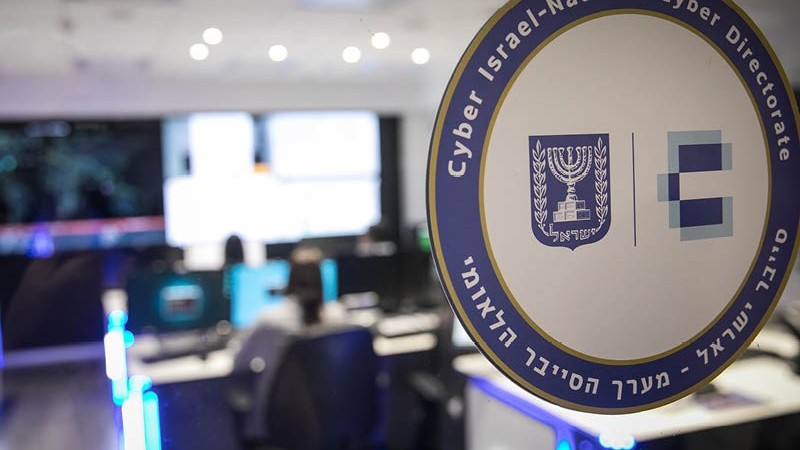
לדבריו, החוסן הישראלי נשען על שני יתרונות מבניים שקשה למצוא במקומות אחרים בעולם. הראשון הוא הריכוזיות של התצפית ההגנתית: מרכז הניטור (SOC) בבאר שבע, המשותף למערך הסייבר הלאומי ולמשרד האנרגיה, רואה בזמן אמת את כלל מתקני הייצור במדינה.
"לתקוף תחנה אחת זה נותן יחסי ציבור נחמדים, אבל מדינות בנויות להתמודד עם זה ותוך דקות המערכת מתאזנת", מסביר עטרת. "מה שמפחיד באמת הוא תקיפה מתוחכמת של מעצמה על הרבה תחנות בבת אחת. כשאתה רואה סימן חשוד בתחנה בודדת, אתה לא יודע אם זו תקלה או תקיפה. ברגע שאתה רואה את אותו סימן קורה רוחבית בכמה תחנות שונות בבת אחת, זה כבר לא יכול להיות 'אולי' ואז אתה יכול להגיב ולהתמודד עם זה. זה יתרון משמעותי שאין במדינות אחרות".
היתרון השני לדבריו הוא רגולציה קשוחה והפרדה פיזית בין עולם היצור לבין רשת האינטרנט. בתשתיות קריטיות רבות בישראל מוטמעות מערכות תקשורת חד-כיווניות (כמו אלו של חברת ווטרפול הישראלית), המבוססות על סיב אופטי, שבצידו האחד מקור אור ובצידו השני חיישן.
"אתה רוצה להוציא נתונים החוצה כדי לנטר מרחוק את מצב התחנה, אבל לא לאפשר לאף אחד להיכנס פנימה", מתאר עטרת. "לא משנה כמה אתה תוקף מתוחכם, דרך הערוץ הזה התנועה היא רק בכיוון אחד". את הרמה הגבוהה של מגזר האנרגיה הוא מציב בניגוד חריף למגזר הבריאות הישראלי, שלדבריו סבל בשנים האחרונות מ"פאשלות" אבטחתיות שהובילו לפריצות לבתי חולים.
גבולות הכוח של ההאקרים
עם זה, עולם תקיפות הסייבר נראה שונה לגמרי בשנה האחרונה. אם בעבר מתקפה על תשתית אנרגיה דרשה צוותים גדולים של מומחים ועבודה של חודשים, כניסת הבינה המלאכותית משנה את כללי המשחק. עטרת, שמוביל את מחקרי ה-AI של GE Vernova בתחום הסייבר, מודה שכלי AI כבר משמשים את התוקפים לאיתור פרצות הגנה במהירות חסרת תקדים.
"ה-AI מחליף האקר. לא ב-100%, אבל הוא מאפשר לבצע פעולות שבעבר דרשו בן אדם", הוא אומר. "כשנותנים למודל גישה לקוד, הוא מוצא היום חולשות ברמה גבוהה מאוד ומכסה בצורה טובה כשבע מתוך עשר קטגוריות החולשה הקלאסיות. תוצאות שלקח להאקר אנושי שבוע להגיע אליהן, הוא מביא תוך כמה שעות".
לדבריו, מודלי ה-AI הבסיסיים מוגבלים ביכולות התקיפה, אך כאשר בונים סביבם מעטפת תוכנה ייעודית שמנהלת עבורם את הזיכרון ומפרקת את המשימה לשלבים, "זה פתאום הופך בן אדם אחד לצבא שלם של האקרים".
אחד החששות הגדולים בשנה האחרונה הוא שבינה מלאכותית תצא משליטה ותגרום לנזקים. עד כה היו מקרים של תקיפות סייבר ללא הסבר כנגד אתרי אינטרנט וחשבונות משתמשים. אבל כמה זמן ייקח עד ש-AI כזאת תתקוף מתקן פיזי כמו תחנת כוח ותשבית אותו? או שתנתק מדינה שלמה מהחשמל ללא כל הסבר?
עטרת מבקש לצנן את החשש בציבור מפני תרחיש האימים הזה. "אין מערכת תפעולית (OT) שמנוהלת על ידי AI", הוא מדגיש. "מעצם ההגדרה, מדובר במערכות זמן אמת דטרמיניסטיות, שבהן חייבים לדעת בדיוק כמה אלפיות שנייה לוקחת כל פעולה. בינה מלאכותית יכולה לנתח נתונים או להמליץ למפעיל, אבל הכפתור האדום שעוצר את ייצור החשמל לא נמצא בידי AI".
אז איך בכל זאת נפלה תחנת הכוח בבריטניה או מתקני המים בארצות הברית? לדברי עטרת, ברוב המכריע של המקרים לא מדובר בתחכום מדע בדיוני, אלא בהגנת סייבר לקויה: "בדרך כלל אתה רואה בפרסומים האחרונים, שהיו בקרים שחוברו ישירות לאינטרנט, ודרך שם בוצעה התקיפה. זה לא משהו שאתה רואה בתחנה מתפקדת נורמלית".
לדבריו, החשש האמיתי שלו לשנה-שנתיים הקרובות מגיע דווקא מכיוון אחר: שרשרת האספקה של רכיבי הקוד הפתוח (Open Source) שעליהם נשענות מערכות מודרניות רבות, לצד ההתבגרות המהירה של כלי התקיפה מבוססי ה-AI. "כמות הסיכונים עולה, וחוקי המשחק השתנו, אפילו ההאקרים החובבים נמצאים היום ברמה אחרת לגמרי", הוא מתריע, "התפקיד שלנו הוא להשתמש באותן יכולות תקיפה מבוססות AI בדיוק כדי למצוא את הפרצות אצלנו לפני שהתוקפים מגיעים אליהן".
.jpg)


קראו את חוקי הקהילה שלנו בתנאי השימוש של energya